


MontaVistaは、医療市場におけるFDAのセキュリティ要件への対応をどのように支援できるのでしょうか?
米国食品医薬品局(FDA)は、医療機器におけるサイバーセキュリティ上の懸念に積極的に取り組んでいます。FDAは、医療機器、特に組み込みソフトウェアを搭載した機器のセキュリティを確保するために、製造業者向けにガイドラインと勧告を提供しています。
FDAのアプローチはリスクベースの枠組みを重視しており、製造業者に対し、共通脆弱性識別子(CVE)を含むソフトウェアのセキュリティ脆弱性を検討し、対処することを推奨している。
まず最初に、モンタビスタが考えるFDAの要件と勧告の重要な側面をいくつかご紹介します。
1.市場取引開始前および市場取引終了後のガイダンス:
- 市販前段階:医療機器メーカーは、市販前申請においてサイバーセキュリティに関する事項を盛り込むことが求められます。これには、機器のサイバーセキュリティ機能の設計、試験、および検証に関する情報の提供が含まれます。
- 市販後:サイバーセキュリティリスクの継続的な監視と管理は不可欠です。製造業者は、製品の市販後に発生する可能性のある新たな脆弱性を評価し、対応するための仕組みを整えておくことが求められます。
2.リスク評価:
- 製造業者は、潜在的なサイバーセキュリティ上の脆弱性の特定を含むリスク評価を実施することが推奨されます。この評価では、患者の安全性への影響と機器の有効性を考慮する必要があります。
3.セキュリティ制御の適用:
- 特定された脆弱性を軽減するためのセキュリティ対策とベストプラクティスの実施は、重要な要件です。これには、デバイスとそのデータの機密性、完全性、可用性を保護するための暗号化、アクセス制御、認証メカニズム、その他のセキュリティ対策が含まれます。
4.情報共有:
- 米国食品医薬品局(FDA)は、医療業界とサイバーセキュリティ業界における連携と情報共有を奨励しています。これには、医療機器のセキュリティ体制全体を強化するため、脆弱性や潜在的な脅威に関する情報を共有することも含まれます。
5. NISTガイドラインとの連携:
- 米国食品医薬品局(FDA)は、勧告内容を米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワークに準拠させることが多い。製造業者は、サイバーセキュリティリスク管理に関するNISTの関連ガイドラインに従うことが推奨される。
6.ソフトウェア開発ライフサイクル(SDLC):
- 製造業者は、設計から保守に至るまで、ソフトウェア開発ライフサイクル全体にサイバーセキュリティを組み込むべきです。これには、安全なコーディング手法の採用、脆弱性のテスト、および特定された問題への対処が含まれます。
7.インシデント対応と復旧:
- インシデント対応計画を策定しておくことは非常に重要です。製造業者は、ユーザーへの迅速な情報伝達や適切な是正措置を含め、サイバーセキュリティインシデントに効果的に対応できるよう準備しておく必要があります。
MontaVistaでは、セキュリティのためのフレームワークを積極的に構築しています。
a) 基盤となるソフトウェア製品であるCGXとMVShieldでは、コンプライアンスをサポートし、保守およびサポートサービスを通じて必要なインシデント対応要件に対応するためのツールを構築しています。
b) 当社は、 MVSecureという製品を通じてこのソリューションを拡張し、お客様がMontaVistaのLinuxプラットフォームに関する専門知識を活用して、自社のプラットフォーム固有のカスタマイズに対応できるようにしています。
以下は、当社の取り組み方を実践的な観点から非常に大まかに説明したものです。
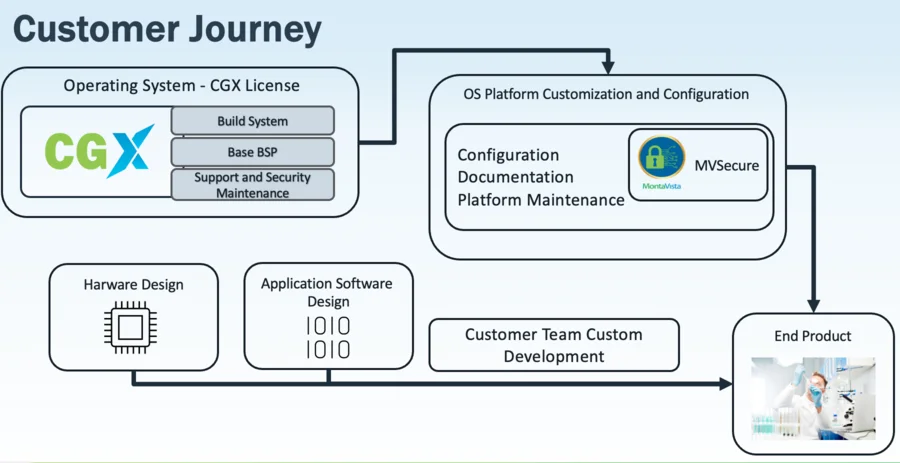
さらに詳細なレベルに踏み込むと、当社が提供するソリューション分野の概要については、以下をご覧ください。
1.信頼の基点とプラットフォームのセキュリティ:
- ブートローダーとカーネルの整合性を確保するためのセキュアブート機構の実装を支援します。当社のCGX BSPの多くはこれを標準機能として備えており、その他の製品やお客様独自のデバイスについてもサービスとして提供しています。
- CGXライセンスの標準コンポーネントとして、既知の脆弱性(CVEを含む)に対処するため、Linuxカーネルおよび関連コンポーネントに対する定期的なアップデートとパッチを提供しています。
- CGXは、通信インターフェースを保護するために、必要に応じてファイアウォールやSELinux、Linux整合性管理、Snort侵入検知などのネットワークセキュリティ対策を活用します。これらの機能の多くはCGXの標準コンポーネントとして含まれていますが、お客様のご要望に応じてカスタマイズ設定を行うためのMVSecureサービスも提供しています。
2.リスク評価:
- MVSecureを通じて、お客様と協力して徹底的なリスク評価を実施し、潜在的なセキュリティ脆弱性を特定し、患者の安全への影響を評価するとともに、リスク評価の結果に基づいてセキュリティ対策を定義および実装することができます。
3.ソフトウェア開発ライフサイクル(SDLC):
- CGXに組み込まれたツール、SBOMを維持するためのビルドツール、CVEスキャン準拠機能などを活用することで、設計、コーディング、テスト、保守を含むソフトウェア開発ライフサイクル全体にセキュリティを統合することができます。
- お客様のチームと協力して、MontaVista専用のエンジニアリングプラットフォーム管理パッケージであるeLABサービスを構築し、お客様のプラットフォームにおけるこのようなサイクルを完全に維持することができます。
4.アップデートとパッチ適用:
- CGXには、Linuxカーネルの監視と適用プロセスを確立し、セキュリティ脆弱性に対処するために無線によるソフトウェアアップデートを迅速に提供するためのツールが含まれています。
- 当社が開発した、NASAが検証済みのTUFベースのフレームワークを用いることで、アップデートが医療機器の機能や安全性に悪影響を与えないことを検証します。
- MVSecureとeLABのサービスを組み合わせることで、必要に応じてお客様向けにこのプロセスをエンドツーエンドで支援できます。
5.認証と認可:
- 当社は、MVSecureサービスとCGXのツールおよび機能((1)の信頼の基点コンポーネント、OpenSSL、PAMなど)を利用して、ユーザー認証や認可制御を含む、デバイスアクセス用の強力な認証メカニズムを実装するお客様を支援できます。
- 私たちは協力することで、権限を与えられた者だけが重要な機能やデータにアクセスできるようにすることができます。
6.データ保護:
- openssl、TPMを介した鍵暗号化、dm-cryptによるパーティション暗号化といった暗号化機能を活用することで、デバイスに保存されている機密データを保護するための暗号化メカニズムの実装を支援します。
- CGXの広範なプロトコルサポートにより、医療機器と他のシステム間の通信において、安全なデータ伝送プロトコルを利用できるようになります。
7.品質マネジメントシステム(QMS)の統合:
- MVSecureの具体的なサービスとして、お客様が製品プラットフォームの構築を完全に自社で行えるよう支援し、お客様の医療機器向け総合品質管理システム(QMS)に組み込みLinuxの利用を統合するお手伝いをすることも可能です。
- MontaVistaはこれらのプロジェクトにおいて、Linuxプラットフォームに関するソフトウェア開発、リスク管理、品質保証に関連するプロセスがFDAの規制要件に準拠するようにすることで、顧客が付加価値の高いアプリケーションや製品設計そのものに集中できるようにします。
8.インシデント対応:
- 最後に、サイバーセキュリティインシデントに迅速に対応するためのインシデント対応計画の策定と維持を支援します。MVSecureを通じてこの計画の構築を支援でき、カスタムサービスレベル契約に基づくサービスをサポートおよび維持するツールは、CGX製品の標準コンポーネントです。
ご興味のある方は、下記の方法、またはお近くのMontaVista担当者までご連絡ください。医療市場向けに、より安全な組み込みデバイスを共に開発していきましょう!
Please reach out to discuss your particular scenario today.














